Minggu, 11 November 2018

10. VPN


Disusun Oleh:
Yusuf Alvino Riondi
064001600014
Teknik Informatika
Fakultas Teknologi Industri
Universitas Trisakti
Jakarta – Indonesia
2018


TEORI PERCOBAAN


Virtual Private Network (VPN) adalah sebuah teknologi komunikasi yang memungkinkan untuk dapat terkoneksi ke jaringan public dan menggunakannya untuk dapat bergabung dengan jaringan local. Dengan cara tersebut maka akan didapatkan hak dan pengaturan yang sama seperti halnya berada didalam LAN itu sendiri, walaupun sebenarnya menggunakan jaringan milik public.

Dari cara pandang jaringan, salah satu masalah jaringan internet (IP public) adalah tidak mempunyai dukungan yang baik terhadap keamanan. Sedangkan dari cara pandang perusahaan, IP adalah kebutuhan dasar untuk melakukan pertukaran data antara kantor cabang atau dengan rekanan perusahaan. VPN muncul untuk mengatasi persoalan tersebut. Sebuah jaringan perusahaan yang menggunakan infrastruktur IP untuk berhubungan dengan kantor cabangnya dengan cara pengalamatan secara private dengan melakukan pengamanan terhadap transmisi paket data.

Fungsi Utama Teknologi VPN

Teknologi VPN menyediakan tiga fungsi utama untuk penggunanya. Ketiga fungsi utama tersebut antara lain sebagai berikut:

1. Confidentially (Kerahasiaan)
Dengan digunakannnya jaringan publik yang rawan pencurian data, maka teknologi VPN menggunakan sistem kerja dengan cara mengenkripsi semua data yang lewat melauinya. Dengan adanya teknologi enkripsi tersebut, maka kerahasiaan data dapat lebih terjaga. Walaupun ada pihak yang dapat menyadap data yang melewati internet bahkan jalur VPN itu sendiri, namun belum tentu dapat membaca data tersebut, karena data tersebut telah teracak. Dengan menerapkan sistem enkripsi ini, tidak ada satupun orang yang dapat mengakses dan membaca isi jaringan data dengan mudah.


2.Data Intergrity (Keutuhan Data)
Ketika melewati jaringan internet, sebenarnya data telah berjalan sangat jauh melintasi berbagai negara. Pada saat perjalanan tersebut, berbagai gangguan dapat terjadi terhadap isinya, baik hilang, rusak, ataupun dimanipulasi oleh orang yang tidak seharusnya. Pada VPN terdapat teknologi yang dapat menjaga keutuhan data mulai dari data dikirim hingga data sampai di tempat tujuan.

3.Origin Authentication (Autentikasi Sumber)
Teknologi VPN memiliki kemampuan untuk melakukan autentikasi terhadap sumber-sumber pengirim data yang akan diterimanya. VPN akan melakukan pemeriksaan terhadap semua data yang masuk dan mengambil informasi dari sumber datanya. Kemudian, alamat sumber data tersebut akan disetujui apabila proses autentikasinya berhasil. Dengan demikian, VPN menjamin semua data yang dikirim dan diterima berasal dari sumber yang seharusnya. Tidak ada data yang dipalsukan atau dikirim oleh pihak-pihak lain.


Manfaat dari VPN

Berikut ini adalah manfaat dari VPN :


1.Remote Access : Maksudnya dengan menggunakan VPN kita bisa mengakses komputer ataupun jaringan kantor, dari mana saja selama terhubung ke jaringan internet atau publik.

2.Keamanan : dengan menggunakan koneksi VPN kita bisa browsing, searching dengan aman saat mengakses dunia maya atau jaringan internet publik misalnya seperti hotspot atau internet yang ada di cafe-cafe.

3.Dapat menghemat biaya setup jaringan : VPN juga dapat dipakai sebagai cara alternatif untuk menghubungkan jaringan lokal yang cukup luas dengan biaya yang lebih rendah. Karena transmisi data yang digunakan pada VPN memakai media jaringan internet atau jaringan publik yang sebelumnya telah ada tanpa perlu membangun jaringan sendiri.

Kelebihan Dan Kekurangan VPN
-Kelebihan VPN:
VPN adalah solusi biaya efektif untuk organisasi bisnis besar dengan fasilitas jaringan khusus, Meningkatkan mobilitas organisasi dengan langsung menghubungkan jaringan rumah atau para pekerja yang mobile di organisasi , Fitur keamanan dapat disesuaikan.

-Kekurangan VPN :
Dengan penyediaan akses ke karyawan secara global, faktor keamanan adalah risiko tersendiri. Hal ini juga menempatkan informasi sensitif perusahaan dapat diakses secara global. VPN membutuhkan perhatian ekstra untuk penetapan sistem keamanan yang jelas. 
ALAT DAN BAHAN
1. OS windows
2. Cisco Packet Tracer


CARA PERCOBAAN

1. Open Cisco Packet Tracer 5.3.3
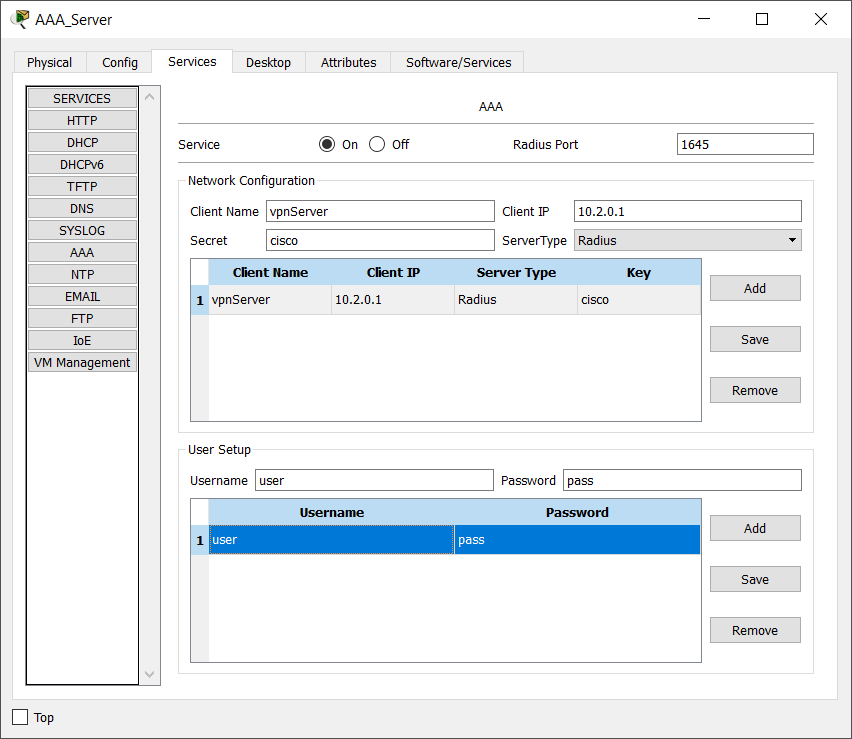
2. Persiapkan Server AAA (Authentication, Authorization, Accounting)
Double click untuk membuka menu setting Server-PT dan setting sesuai tahapan gambar berikut
Edit serverPool yang ada

Close menu setting Server-PT

3. Persiapkan VPN Server
Aktifkan Router 1841 dengan cara drag ke media kerja

Double click untuk membuka menu setting Router 1841 dan setting sesuai tahapan gambar berikut. Masuk ke Tab Menu CLI

Jika muncul peringantan konfigurasi wizard ketik “no’ saja dan lanjut seperti perintah di bawah untuk masuk ke privileged


test !
lakukan ping dari posisi router ini

Router#ping 10.2.0.2

4. Persiapkan Router
Aktifkan Router 1841 dengan cara drag ke media kerja


Double click untuk membuka menu setting Router 1841 dan setting sesuai tahapan gambar berikut. Masuk ke Tab Menu CLI

test !
lakukan ping dari posisi router ini


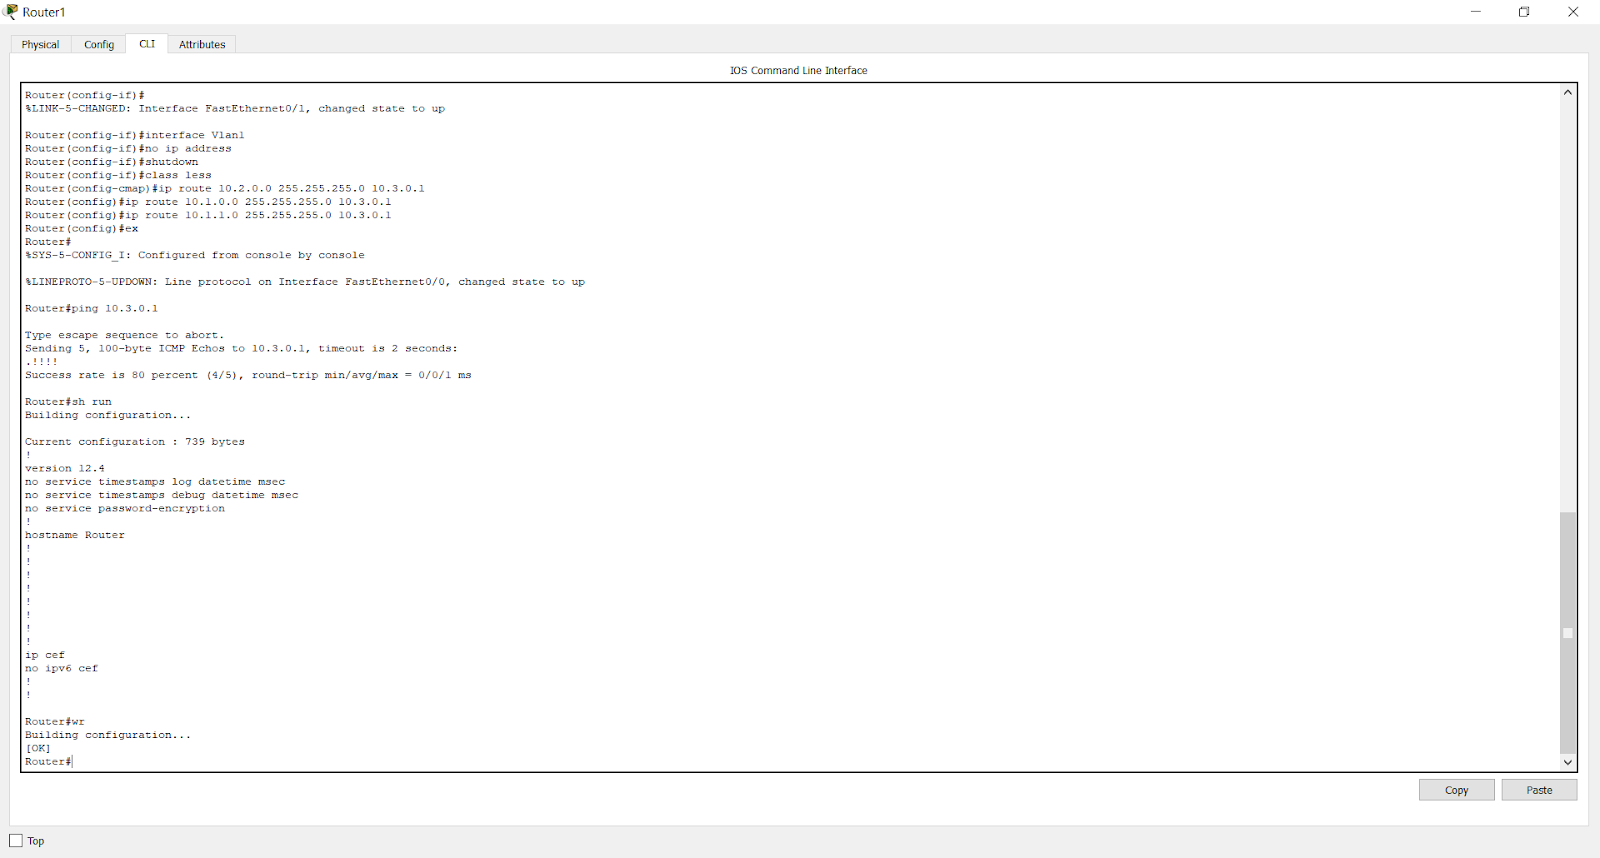
Untuk mengecek hasil setting yang sedang berjalan bisa menggunakan perintah “sh run”. Untuk keluar langsung dari posisi configuration tekan “ctrl-z”

Jangan lupa setiap melakukan setting bila telah berjalan dengan baik maka sekulan perintah save configuration pada setiap router atau perangkat cisco, jalankan perintah berikut


5
. Persiapkan Switch
Aktifkan Switch 2950-24 dengan cara drag ke media kerja

6. Persiapkan PC Client
Aktifkan 2 PC Client dengan cara drag ke media kerja


Double click untuk membuka menu setting PC pertama dan setting sesuai tahapan gambar berikut. Masuk ke Tab Menu Config


7. Penyambungan koneksi antar perangkat jaringan
Sambungkan semua perangkat dengan kabel yang sesuai seperti berikut.


8. Konektifitas VPN
Lakukan koneksi Ping terlebih dahulu ke server AAA dari PC 1. Masuk menu PC 1, ke tab menu Desktop dan pilih command promt

Melakukan koneksi VPN hingga terkoneksi dengan baik Isikan berikut dalam menu VPN pada PC

Group name: ciscogroup
Group Key: ciscogroup
Server IP: 10.3.0.1
Username: user
Password: pass


11. Email PGP


Disusun Oleh:
Yusuf Alvino Riondi
064001600014
Teknik Informatika
Fakultas Teknologi Industri
Universitas Trisakti
Jakarta – Indonesia
2018


TEORI PERCOBAAN

PGP merupakan kependekan dari Pretty Good Privacy yang data encryption dan decryption yang menyediakan cryptographic privacy dan authentication untuk komunikasi data. PGP juga menggunakan private dan public key cryptography.

PGP juga mendukung pesan terenkripsi, jika pesan sudah tereknkripsi kemudian ada pihak-pihak yang sengaja mengubahkan/menambahkan maka akan menyebabkan pesan tidak dapat dibaca. Dengan demikian supaya pesan dapat dibaca, pesan harus tetap sama tidak mengalami perubahan sejak pengiriman sampai penerimaan. Ini memberikan kepastian bahwa pesan adalah sama sebagai mana saat pengirim mengirimkan.

PGP juga digunakan untuk melakukan signing document dengan public key penerima dan private key pengirim, melakukan encryption, melakukan decryption dan memastikan bahwa email benar-benar dikirimkan oleh pengirim. Dengan PGP kita dapat melakukan verifikasi apakah yang tercantum sebagai pengirim benar-benar merupakan pengirim. Hal inilah maka PGP dapat digunakan Digital Signature dalam pengiriman email.

Mailvelope adalah salah satu alat (tool) populer yang dapat melakukan tugas ini bagi Anda. Ekstensi di Chrome ini terintegrasi langsung ke Gmail (serta GMX, Outlook, Yahoo, dan beberapa email provider lainnya) dan menyederhanakan proses enkripsi dan dekripsi email.
ALAT DAN BAHAN
1. Windows OS
2. Dua email
3. Chrome 
4. Mailvelope 

LANGKAH PERCOBAAN
1. Buka chrome dan download mailvelope > general key, daftarkan 2 email anda


2. Masuk ke salah satu email, kirim sebuah email dengan cara compose dan buka tab kecil mailvelope 
Tulis pesan pada tab mailvelope
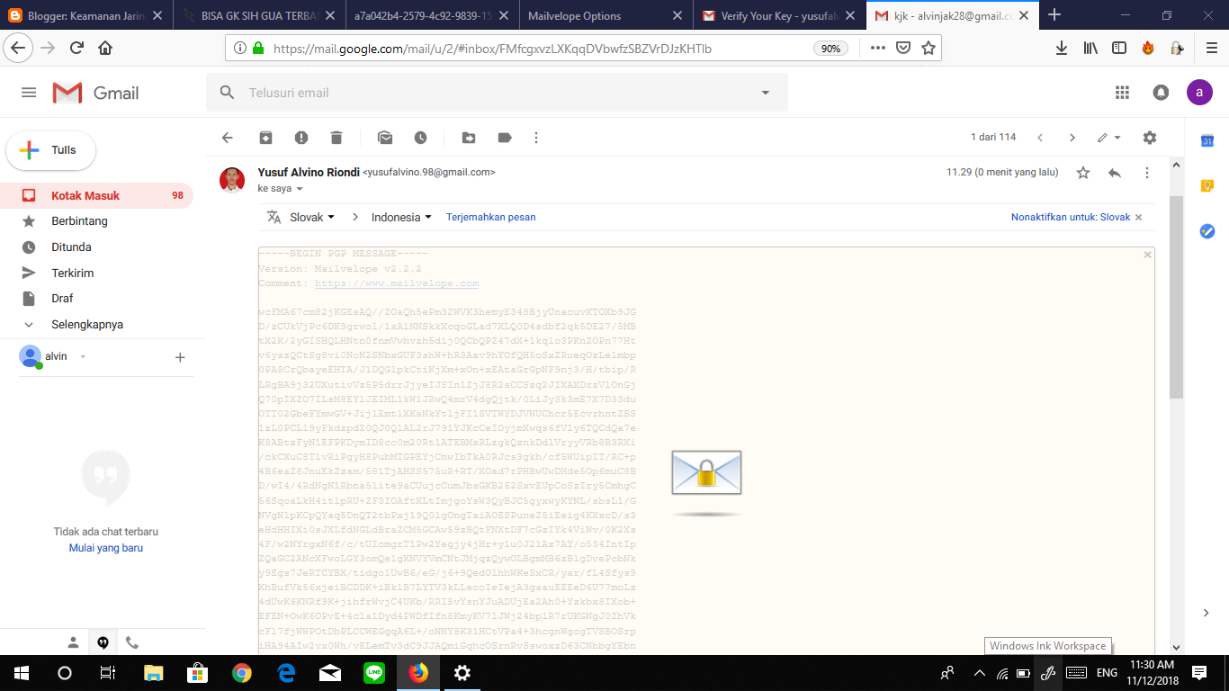
3. buka akun email yang dikirim, buka email tsb
4. untuk membukanya masukkan password yang terlah di seting pada mailvelope
pesan terlah terbuka
 

Minggu, 04 November 2018

10. Tugas Mandiri

Tugas Mandiri
Email Spoofng Dengan Metode Digital Forensics Research WorkShop ( DFR WS )


Kelompok D
Nama   :           Muhammad Hibatul Azizi
Nim     :           064001600021
Nama   :           Yusuf Alvino Riondi
Nim     :           064001600014

UNIVERSITAS TRISAKTI
1.Latar Belakang
Email spoofing dianggap sebagai tindakan membahayakan, karena melakukan manipulasi data pada header email untuk menyamar sebagai orang atau organisasi yang sah, contohnya seperti melakukan pengiriman email dengan nama pengirim seolah dari administrator suatu organisasi. Pengirim email spoofing menyerang dengan berbagai macam isi pesan untuk membuat percaya korban yang menerima email tersebut.
Serangan yang paling terkenal dari email spoofing adalah serangan phishing. Para penyerang dalam kategori ini biasanya tertarik pada informasi yang bersifat rahasia yang dimiliki oleh korban. Salah satu contoh dari email phishing adalah dengan melakukan penyamaran sebagai email resmi dari bank
Hasil dari laporan yang dipaparkan oleh , Email Phishing memang mengalami penurunan pada bulan sepetember 2016, namun penurunan tidak terlalu signifikan dari bulan agustus 2016. Penurunan tingkat aktifitas email phishing yang signifikan terjadi pada bulan januari, bulan maret dan bulan Juli 2016, namun setiap bulan setelah penurunan tingkat email phishing yang signifikan, justru terjadi pula peningkatan yang signifikan pada bulan selanjutnya.  

2. Perumusan Maslaah
Berdasarkan latar belakang di atas, maka rumusan masalah yang akan dikaji oleh penulis dalam Tugas Akhir ini adalah Invesitigasi Email Spoofng Dengan Metode Digital Forensics Research WorkShop ( DFR WS ).
·         Bagaimana cara proses kerja Email Spoofing
·         Bagaimana cara mengidentifikasi Email Spoofing
·         Cara mencegah Email Spoofing
3. Tujuan Penelitian
Penelitian ini berupaya untuk memperbaiki sistem lama, yang secara manual dan menggantikannya dengan sistem baru, berjalan secara terkomputerisasi. Penggantian sistem ini diharapkan dapat menghemat biaya serta menghemat waktu yang telah dikeluarkan selama proses penilaian.
·         Untuk Mengetahui cara proses kerja Email Spoofing
·         Untuk Mengetahui cara mengidentifikasi Email Spoofing
·         Langkah langkah untuk mencegah terjadinya Email Spoofing
4. Batasan Penelitian
Penelitian ini memiliki batasan/ruang lingkup penelitian yang mencakup .
·         Pemahaman tentang berbagai jenis email akan meningkatkan pengguna supaya lebih sadar tentang pola pada berbagai jenis email
·         Analisis dilakukan pada isi pesan email untuk menentukan legitimasinya
Metode Penelitian
·         Identifikasi (Identification)
Identifikasi dilakukan untuk melakukan penentuan kebutuhan yang diperlukan pada penyelidikan dan pencarian bukti.
·         Pemeliharaan (Preservation)
pemeliharaan dilakukanan untuk  menjaga bukti digital agar memastikan keaslian bukti dan membantah klaim bukti telah dilakukan sabotase.
·         Pengumpulan (Collection)
Pengumpulan merupakan tahap untuk melakukan identifikasi bagian tertentu dari bukti digital dan melakukan identifikasi sumber data
·         Pemeriksaan (Examination)
Pemeriksaan dilakukan untuk menentukan filterisasi data pada bagian tertentu dari sumber data, filterisasi data dilakukan dengan melakukan perubahan bentuk data namun tidak melakukan perubahan pada isi data karena keaslian data merupakan hal yang sangat penting. 
·         Analisis (Analysis)
Analisis merupakan tahap untuk melakukan penentuan tentang dimana data tersebut dihasilkan, oleh siapa data tersebut dihasilkan, bagaimana data tersebut dihasilkan dan kenapa data tersebut dihasilkan  F. Presentasi (Presentation)
·         Paper Acuan
http://jurnal.untan.ac.id/index.php/jepin/article/view/16821
5. Alat dan Bahan
Alat dan bahan dalam tugas mandiri ini dibutuhkan software dan hardware agar terhubung dalam satu jaringan (Wifi) yang kuat.

Software:
·         Email
·         OS Windows
·         Browser
·         https://emkei.cz/


Hardware:
Laptop

Klik ini untuk melihat lebih lengkap

9. Tugas Mandiri

Tugas Mandiri
Email Spoofng Dengan Metode Digital Forensics Research WorkShop ( DFR WS )


Kelompok D
Nama   :           Muhammad Hibatul Azizi
Nim     :           064001600021
Nama   :           Yusuf Alvino Riondi
Nim     :           064001600014

UNIVERSITAS TRISAKTI
1.Latar Belakang
Email spoofing dianggap sebagai tindakan membahayakan, karena melakukan manipulasi data pada header email untuk menyamar sebagai orang atau organisasi yang sah, contohnya seperti melakukan pengiriman email dengan nama pengirim seolah dari administrator suatu organisasi. Pengirim email spoofing menyerang dengan berbagai macam isi pesan untuk membuat percaya korban yang menerima email tersebut.
Serangan yang paling terkenal dari email spoofing adalah serangan phishing. Para penyerang dalam kategori ini biasanya tertarik pada informasi yang bersifat rahasia yang dimiliki oleh korban. Salah satu contoh dari email phishing adalah dengan melakukan penyamaran sebagai email resmi dari bank
Hasil dari laporan yang dipaparkan oleh , Email Phishing memang mengalami penurunan pada bulan sepetember 2016, namun penurunan tidak terlalu signifikan dari bulan agustus 2016. Penurunan tingkat aktifitas email phishing yang signifikan terjadi pada bulan januari, bulan maret dan bulan Juli 2016, namun setiap bulan setelah penurunan tingkat email phishing yang signifikan, justru terjadi pula peningkatan yang signifikan pada bulan selanjutnya.  

2. Perumusan Maslaah
Berdasarkan latar belakang di atas, maka rumusan masalah yang akan dikaji oleh penulis dalam Tugas Akhir ini adalah Invesitigasi Email Spoofng Dengan Metode Digital Forensics Research WorkShop ( DFR WS ).
·         Bagaimana cara proses kerja Email Spoofing
·         Bagaimana cara mengidentifikasi Email Spoofing
·         Cara mencegah Email Spoofing
3. Tujuan Penelitian
Penelitian ini berupaya untuk memperbaiki sistem lama, yang secara manual dan menggantikannya dengan sistem baru, berjalan secara terkomputerisasi. Penggantian sistem ini diharapkan dapat menghemat biaya serta menghemat waktu yang telah dikeluarkan selama proses penilaian.
·         Untuk Mengetahui cara proses kerja Email Spoofing
·         Untuk Mengetahui cara mengidentifikasi Email Spoofing
·         Langkah langkah untuk mencegah terjadinya Email Spoofing
4. Batasan Penelitian
Penelitian ini memiliki batasan/ruang lingkup penelitian yang mencakup .
·         Pemahaman tentang berbagai jenis email akan meningkatkan pengguna supaya lebih sadar tentang pola pada berbagai jenis email
·         Analisis dilakukan pada isi pesan email untuk menentukan legitimasinya
Metode Penelitian
·         Identifikasi (Identification)
Identifikasi dilakukan untuk melakukan penentuan kebutuhan yang diperlukan pada penyelidikan dan pencarian bukti.
·         Pemeliharaan (Preservation)
pemeliharaan dilakukanan untuk  menjaga bukti digital agar memastikan keaslian bukti dan membantah klaim bukti telah dilakukan sabotase.
·         Pengumpulan (Collection)
Pengumpulan merupakan tahap untuk melakukan identifikasi bagian tertentu dari bukti digital dan melakukan identifikasi sumber data
·         Pemeriksaan (Examination)
Pemeriksaan dilakukan untuk menentukan filterisasi data pada bagian tertentu dari sumber data, filterisasi data dilakukan dengan melakukan perubahan bentuk data namun tidak melakukan perubahan pada isi data karena keaslian data merupakan hal yang sangat penting. 
·         Analisis (Analysis)
Analisis merupakan tahap untuk melakukan penentuan tentang dimana data tersebut dihasilkan, oleh siapa data tersebut dihasilkan, bagaimana data tersebut dihasilkan dan kenapa data tersebut dihasilkan  F. Presentasi (Presentation)
·         Paper Acuan
http://jurnal.untan.ac.id/index.php/jepin/article/view/16821
5. Alat dan Bahan
Alat dan bahan dalam tugas mandiri ini dibutuhkan software dan hardware agar terhubung dalam satu jaringan (Wifi) yang kuat.

Software:
·         Email
·         OS Windows
·         Browser
·         https://emkei.cz/


Hardware:
Laptop

Klik ini untuk melihat lebih lengkap